AI in het hotel: wat mag, wat u moet melden, wat verboden is
De gevoeligste plek in een hotel is niet de receptie, maar de spa: een huidanalyse levert gezondheidsgegevens op, en die belanden meestal in hetzelfde systeem als de kamerboeking. Tel daarbij de chatbot, de check-in en de personeelsplanning. Het meeste is toegestaan en vraagt alleen een melding — één toepassing is sinds februari 2025 verboden.
Door Patrick de Kathen, Oprichter van KlarComply · Vakinhoudelijk getoetst op
De gevoeligste plek is de spa
De hotelspa doet wat een schoonheidssalon doet — met één verschil dat alles verandert: de gegevens belanden in het hotelsysteem.
Een AI-huidanalyse levert een bevinding op over pigmentatie, roodheid of rimpeldiepte. Die bevinding zegt iets over de gezondheidstoestand van de gast en is daarmee een gezondheidsgegeven in de zin van artikel 4 lid 15 AVG — een bijzondere categorie van artikel 9. Verwerking is in beginsel verboden en wordt pas rechtmatig door uitdrukkelijke toestemming.
De fout die bijna elk hotel maakt
De spamodule is onderdeel van het property-managementsysteem. Behandelnotities, huidbevindingen en allergievermeldingen staan daardoor in dezelfde database als de kamerboeking en het factuuradres — zichtbaar voor iedereen met toegang tot het systeem. Ook de receptie. Ook de nachtdienst.
Artikel 32 AVG verlangt maatregelen die passen bij het risico. Voor gezondheidsgegevens betekent dat gescheiden autorisaties: wie niet behandelt, ziet geen behandelgegevens. Dat is geen aanbeveling, maar de maatstaf waaraan de Autoriteit Persoonsgegevens u meet.
Van wie zijn de gegevens als een exploitant de spa runt?
Veel hotelspa's zijn verpacht of worden door een externe exploitant gerund. De vraag wie verwerkingsverantwoordelijke is, is dan niet academisch — zij beslist wie toestemming moet vragen en wie aansprakelijk is als er iets misgaat:
| Constructie | Wie is verantwoordelijk | Wat u nodig hebt |
|---|---|---|
| Spa is van het hotel, personeel in loondienst | het hotel | toestemming, gescheiden autorisaties, verwerkersovereenkomst met de app-leverancier |
| Spa wordt door een externe exploitant gerund | meestal de exploitant | een duidelijke lijn wie welke gegevens ziet — en een contract dat dat vastlegt |
| Beiden gebruiken hetzelfde systeem | vaak gezamenlijk (art. 26) | een regeling voor gezamenlijke verwerkingsverantwoordelijkheid |
De derde rij is het normale geval en is vrijwel nooit geregeld. Waar hotel en spa-exploitant één gastendatabase delen, zijn zij vaak gezamenlijke verwerkingsverantwoordelijken naar artikel 26 AVG en moeten zij schriftelijk vastleggen wie welke plicht vervult. Zonder die regeling staan beiden bloot.
En de beelden?
Alles wat in een salon geldt, geldt ook voor voor-en-na-foto's uit de spa — inclusief het verbod op publieksreclame voor receptgeneesmiddelen zoals botulinetoxine. Een hotel dat behandelresultaten op Instagram zet, hoort de drie vragen te kennen: mag ik het tonen, heb ik toestemming voor publicatie, was er AI in het spel?
En in de rest van het huis: begin bij wat verboden is
Emotieherkenning bij personeel: verboden, niet gereguleerd
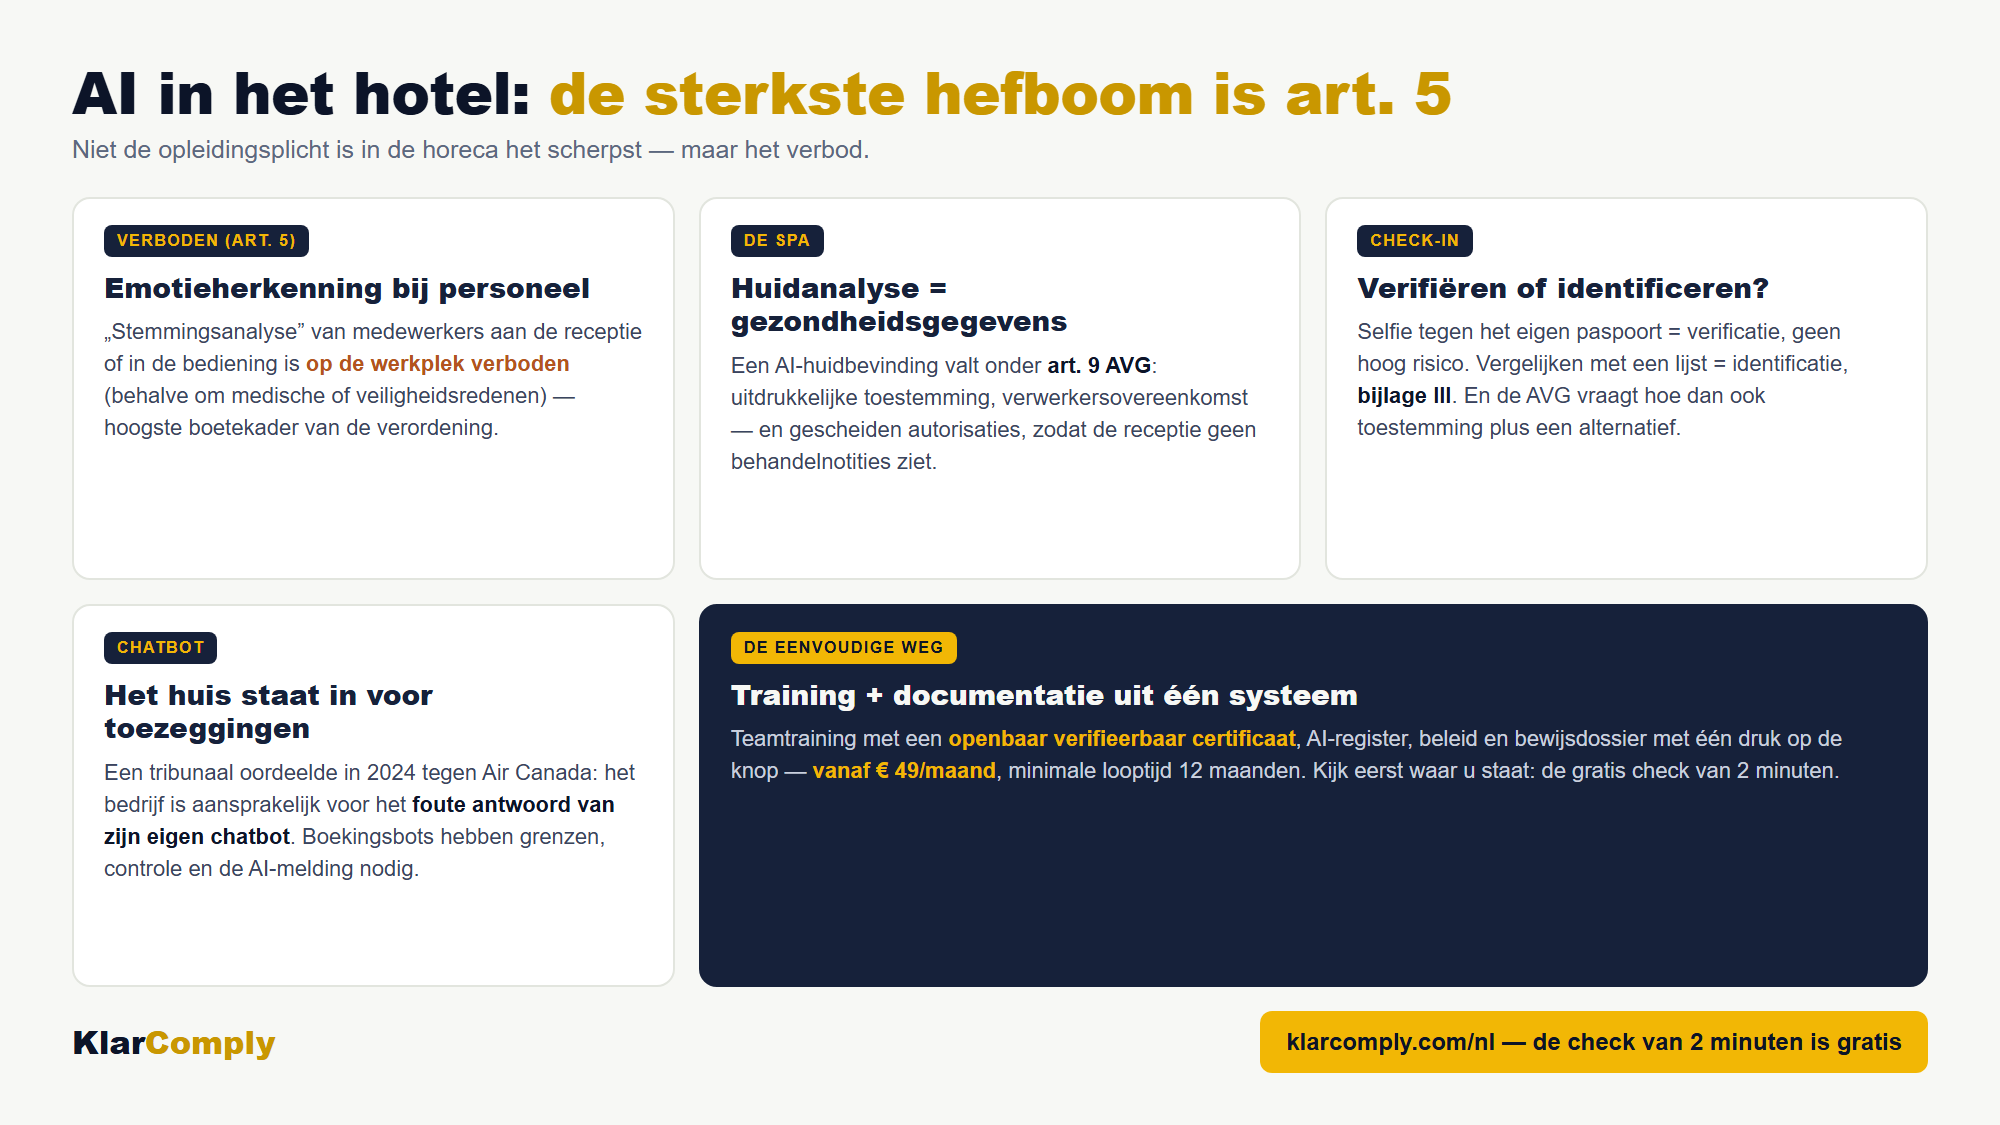
Artikel 5 van de EU AI-verordening verbiedt systemen die emoties van werknemers op de werkplek afleiden. Dit is geen compliancechecklist — het is een verbod. Het geldt sinds 2 februari 2025 en draagt het hoogste boetekader van de verordening: tot € 35 miljoen of 7 % van de wereldwijde jaaromzet.
Voor een hotel betekent dat: geen software die de vriendelijkheid aan de receptie meet, de stemming van het bedienend personeel beoordeelt of uit videobeelden conclusies trekt over de gemoedstoestand van medewerkers. Ook niet „voor de kwaliteitsborging”, en ook niet met instemming van het team.
De enige uitzonderingen zijn medische of veiligheidsredenen — een systeem dat vermoeidheid bij chauffeurs herkent, bijvoorbeeld. Gasttevredenheid hoort daar niet bij.
Eveneens verboden: het ongericht verzamelen van gezichtsbeelden van internet of uit camerabeelden om een gezichtsherkenningsdatabase op te bouwen. Wie een toegangssysteem invoert, hoort die zin te kennen voordat de leverancier uitlegt hoe goed zijn matching werkt.
Gezichtsherkenning bij de check-in: één woord beslist
Biometrische identificatie op afstand staat in bijlage III van de EU AI-verordening en geldt daarmee als hoog risico, met alles wat daaruit volgt. Maar er is een uitzondering, en die beslist over de hele compliancelast:
| Wat het systeem doet | Vraag die het beantwoordt | Indeling |
|---|---|---|
| Vergelijkt met de door de gast zelf aangeboden pasfoto | „Is dit dezelfde persoon?” | Verificatie — uitzondering geldt |
| Zoekt in een database met veel personen | „Wie is dit?” | Identificatie — hoog risico |
Een check-inzuil die een selfie vergelijkt met het gescande paspoort, verifieert. Een systeem dat een persoon vergelijkt met een lijst — geweigerde gasten, stamgasten, gezochte personen — identificeert. Het verschil is één regel in het datablad en een totaal andere werklast.
De AVG geldt daarnaast en onafhankelijk. Biometrische gegevens voor unieke identificatie zijn een bijzondere categorie van artikel 9 — ook bij zuivere verificatie. De Nederlandse uitzondering van artikel 29 UAVG (authenticatie of beveiliging) geldt alleen als de biometrie daarvoor noodzakelijk is, en de Autoriteit Persoonsgegevens legt dat strikt uit — een hotelcheck-in werkt ook met een sleutelkaart. Blijft over: de uitdrukkelijke toestemming van de gast en een redelijk alternatief voor wie weigert. Een check-in die zonder gezichtsscan niet werkt, is geen vrij gegeven toestemming.
Chatbots en automatische reviewantwoorden
Beide vallen onder artikel 50 en zijn eenvoudig — u moet het alleen doen.
- De boekingschatbot moet duidelijk maken dat hij een machine is. Eén regel aan het begin volstaat.
- Antwoorden op reviews die door AI zijn geschreven, zijn AI-gegenereerde tekst. Of een kort bedankje al meldingsplichtig is, is omstreden; bij langere, inhoudelijke antwoorden is het dat niet. De veilige en eerlijk gezegd sympathiekere weg: een vermelding in uw reviewprofiel dat antwoorden met AI-ondersteuning worden opgesteld.
Terzijde: gasten herkennen generieke AI-antwoorden inmiddels feilloos. Een gemeld antwoord leest eerlijker dan een dat iedereen doorziet en niemand benoemt.
Personeelsplanning en werving
AI die sollicitaties voorselecteert, diensten toewijst of prestaties beoordeelt, staat in bijlage III punt 4 — werkgelegenheid. Dat is hoog risico, met één belangrijke kanttekening: de Digital Omnibus heeft die plichten uitgesteld tot 2 december 2027.
U hebt dus tijd — maar twee dingen gelden nu al. Ten eerste de ondernemingsraad: artikel 27 WOR geeft de OR instemmingsrecht bij regelingen voor personeelsvolgsystemen en voor de verwerking van persoonsgegevens van werknemers — en het gaat om wat het systeem kan, niet om wat u ermee van plan bent. Een zonder instemming ingevoerd systeem kan de OR nietig laten verklaren. Ten tweede de AVG, die op werknemersgegevens hoe dan ook van toepassing is.
Dynamische prijzen
Kamerprijzen optimaliseren op bezetting, weekdag en concurrentie is gewone bedrijfsvoering en geen hoogrisico-AI. Voorzichtigheid is op één punt geboden: prijzen die persoonlijke kenmerken van de gast volgen in plaats van de vraag, schuiven snel richting een verboden praktijk — en in elk geval richting een discriminatieprobleem.
Wat te doen
- Begin in de spa. Daar zitten de gevoeligste gegevens. Wie kan behandelnotities zien — en wie heeft dat werkelijk nodig?
- Schrijf op wat er draait. Huidanalyse, chatbot, check-in, revenuesysteem, reviewantwoorden, planning, camera's. Vraag de IT naar functies die niemand heeft besteld — moderne systemen krijgen AI-functies per update.
- Sluit emotieherkenning uit. Schriftelijk van de leverancier, niet mondeling. Het is de ene vraag waarbij een „nee” existentieel is.
- Beslis de check-invraag: verifiëren of identificeren? Het antwoord hoort in uw dossier.
- Zet de meldingen neer — chatbot, reviewprofiel.
- Train het team en bewaar het bewijs. Met datum.
Het startpunt
Gratis check van 2 minuten; teamtraining met een openbaar verifieerbaar certificaat, AI-register, beleid en bewijsdossier in het abonnement vanaf € 49/maand.
Veelgestelde vragen
Mogen we de tevredenheid van ons personeel met AI meten?
Niet via emotieherkenning. Systemen die emoties van werknemers op de werkplek afleiden, zijn verboden naar artikel 5 van de EU AI-verordening, met het hoogste boetekader van de verordening. Een anonieme enquête blijft gewoon mogelijk.
Is gezichtsherkenning bij de check-in toegestaan?
Als zuivere verificatie — een selfie vergelijken met het legitimatiebewijs dat de gast aanbiedt — geldt de uitzondering van bijlage III en telt het systeem niet als hoog risico. Zodra het personen met een database vergelijkt, is het identificatie en dus hoog risico. Los daarvan verlangt artikel 9 AVG uitdrukkelijke toestemming en een echt alternatief voor gasten die weigeren; de uitzondering van artikel 29 UAVG voor authenticatie gaat voor een hotelcheck-in vrijwel nooit op, omdat een sleutelkaart volstaat.
Moeten we AI-antwoorden op reviews melden?
Bij langere, inhoudelijke antwoorden ja. Bij een kort bedankje is het omstreden. De eenvoudigste praktische weg is een eenmalige vermelding in uw profiel dat antwoorden met AI-ondersteuning worden opgesteld — dat dekt elk geval en leest opener dan het kost.
Onze planningssoftware heeft net een AI-functie gekregen. Wat betekent dat?
Dienstentoewijzing en prestatiebeoordeling staan in bijlage III als hoog risico, maar die plichten zijn uitgesteld tot 2 december 2027. Wat direct telt, is de ondernemingsraad: artikel 27 WOR geeft de OR instemmingsrecht bij personeelsvolgsystemen en de verwerking van werknemersgegevens — en het gaat om wat het systeem kan, niet om wat u van plan bent.
Onze spa gebruikt een huidanalyse-app. Wat moeten we doen?
Drie dingen. Uitdrukkelijke toestemming van de gast naar artikel 9 lid 2 sub a AVG, los van de toestemming voor de behandeling zelf. Een verwerkersovereenkomst met de app-leverancier. En gescheiden autorisaties in het hotelsysteem: wie niet behandelt, heeft geen reden om huidbevindingen te zien.
Onze spa wordt door een externe exploitant gerund — gaat dit ons dan nog aan?
Vrijwel altijd, omdat beiden dezelfde gastendatabase gebruiken. Hotel en exploitant zijn dan vaak gezamenlijke verwerkingsverantwoordelijken naar artikel 26 AVG en moeten schriftelijk vastleggen wie welke plicht vervult. Zonder die regeling staan beiden bloot. Het is het vaakst over het hoofd geziene punt in deze constructie.
Geldt dit ook voor kleine hotels?
Ja. De EU AI-verordening kent geen personeelsdrempel. Bij boetes geldt voor kleine en middelgrote ondernemingen het lagere van de twee bedragen — wat aan de plicht zelf niets verandert.
Wij gebruiken alleen de systemen van onze keten. Zijn we dan van de plicht af?
Nee. Wie een systeem gebruikt, is gebruiksverantwoordelijke naar de verordening, ook als het hoofdkantoor het heeft gekozen. Vraag daar schriftelijk welke AI-functies erin zitten — dat is meteen het begin van uw register.
Waar staat uw bedrijf?
De gratis quick-check loopt tien punten langs — AI-register, trainingsstand, transparantieplichten, verantwoordelijkheden. In twee minuten, zonder aanmelding, met een eerlijk resultaat en uw concrete hiaten.
Quick-check starten — gratisArtikel 5 AI-verordening — verboden praktijken
Artikel 50 AI-verordening — transparantieverplichtingen
Bijlage III AI-verordening — AI-systemen met een hoog risico
Artikel 27 WOR — instemmingsrecht ondernemingsraad
Artikel 29 UAVG — biometrische gegevens
Verordening (EU) 2016/679 (AVG) — officiële Nederlandse tekst
Verordening (EU) 2024/1689 — officiële Nederlandse tekst